Senario Ngeri Di Kedai Kopi: Kesilapan Kecil Berharga Ribuan Ringgit
Bayangkan hari minggu yang cukup santai. Korang tengah duduk melepak kat sebuah kafe hipster ataupun pusat membeli-belah terkemuka di Kuala Lumpur sambil menikmati secawan kopi kegemaran. Tiba-tiba, korang dapati kuota internet mobile data telefon korang dah nak habis. Tanpa berfikir panjang, korang pun buka tetapan Wi-Fi dan mata korang terus bersinar apabila ternampak satu nama rangkaian: Mall_Free_WiFi atau Cafe_Customer_Free. Paling best, rangkaian tu tak ada ikon mangga, maksudnya langsung tak perlukan kata laluan! Percuma! “Wah, rezeki jangan ditolak!” bisik hati kecil korang.
Sambil menghirup kopi, korang pun dengan selambanya log masuk ke aplikasi perbankan internet untuk semak baki akaun bank, kemudian buka aplikasi Shopee atau Lazada untuk bayar barang dalam troli yang dah lama korang nak beli. Selesai semuanya, korang balik rumah dengan hati yang gembira. Korang tak ada tekan mana-mana pautan (link) yang mencurigakan, korang tak ada muat turun fail APK haram, dan telefon bimbit korang sentiasa ada dalam poket seluar. Selamat, kan?
Keesokan harinya, masa korang tengah sibuk bekerja, telefon korang berbunyi. Satu e-mel daripada bank masuk: “Pindahan wang sebanyak RM8,500 ke akaun pihak ketiga telah berjaya.” Korang tergamam. Muka korang terus bertukar pucat lesi. Bila semak akaun bank, baki simpanan korang cuma tinggal RM2.40 sahaja! Duit simpanan nak kahwin, duit nak bayar kereta, semuanya lesap dalam sekelip mata.
Korang tahu tak apa yang sebenarnya dah berlaku? Korang sebenarnya dah masuk ke dalam perangkap halus! Rangkaian Wi-Fi percuma yang korang sambungkan semalam bukanlah milik pihak pengurusan mall atau kafe tu, tapi ia adalah milik seorang penggodam (hacker) yang tengah duduk selang dua meja daripada korang sambil memakai topi cap dan memegang komputer riba!
Ah Pek selalu pesan satu amaran keras ni: “Tahukah anda, tiada makan tengahari percuma di dunia ini? Wi-Fi percuma di pusat membeli-belah mungkin datang bersama pakej hadiah daripada hacker.” Hari ini, Ah Pek nak dedahkan secara habis-habisan tentang satu ancaman siber yang tersangatlah bahaya tapi 90% rakyat Malaysia selalu ambil remeh. Ah Pek akan ajar korang cara-cara praktikal, langkah demi langkah, macam mana nak ubah beberapa tetapan (settings) penting dalam telefon korang supaya hacker putih mata dan tak boleh curi duit korang walaupun korang berada di luar rumah. Jom, kita bongkar rahsia hacker malam ni!
1. Perangkap “Evil Twin” (Kembar Jahat): Adakah Wi-Fi Itu Benar-Benar Wujud?
Ramai orang ingat, nak jadi hacker ni kena ada peralatan komputer yang canggih gila macam dalam filem Hollywood. Sebenarnya tak, kawan-kawan. Zaman sekarang, hacker cuma perlukan sebuah komputer riba biasa atau sebiji peranti kecil berharga kurang RM200 yang dipanggil Wi-Fi Pineapple.
Dengan alat ini, hacker boleh menjalankan taktik penipuan yang dipanggil Evil Twin Attack (Serangan Kembar Jahat). Konsep dia tersangatlah mudah tapi licik:
- Katakanlah pusat membeli-belah itu memang ada menyediakan Wi-Fi rasmi bernama
Sunway_Pyramid_Guest. - Hacker akan duduk di kawasan tumpuan ramai dan dia akan memancarkan satu isyarat Wi-Fi baru menggunakan alatnya, lalu menamakan rangkaian itu dengan nama yang hampir sama atau lebih menarik, contohnya:
Sunway_Pyramid_FREE_WiFiatauFREE_Mall_Speed_WiFi. - Disebabkan sifat manusia yang suka benda percuma dan nak cepat, ramai pengguna akan terpedaya lalu memilih rangkaian palsu milik hacker tersebut.
Sebaik sahaja telefon pintar korang bersambung ke rangkaian “Kembar Jahat” ini, hacker tersebut sudah pun berjaya menguasai pintu gerbang utama internet korang. Segala aktiviti digital korang, ke mana korang pergi, apa yang korang taip, semuanya akan melalui komputer hacker terlebih dahulu sebelum dihantar ke internet sebenar. Korang ingat korang tengah berselancar dengan selamat, padahal korang sebenarnya tengah berjalan berbogel di depan mata hacker!
2. Serangan Man-in-the-Middle (MitM): Bagaimana Hacker “Skodeng” Data Korang?
Apabila korang tersambung ke Wi-Fi palsu milik hacker, serangan siber yang seterusnya dipanggil Man-in-the-Middle (MitM) Attack (Serangan Orang di Tengah).
Ah Pek nak bagi satu analogi paling mudah untuk korang faham. Bayangkan korang nak hantar sebutir surat cinta yang mengandungi rahsia besar (seperti kata laluan bank) kepada isteri korang (Server Bank). Disebabkan malas nak jalan jauh, korang pun serahkan surat tu kepada seorang posmen yang kebetulan lalu kat depan mata korang. Tapi, korang tak tahu yang posmen tu sebenarnya adalah penjenayah menyamar!
Posmen palsu (hacker) tu bawa surat korang ke tempat sunyi, koyakkan sampul surat, salin dan rekod semua isi kandungan surat, ambil gambar kata laluan korang, lepas tu dia gam balik sampul surat tu cantik-cantik dan hantar kepada isteri korang seolah-olah tiada apa-apa yang berlaku. Isteri korang terima surat tu dengan gembira, korang pun ingat surat tu selamat sampai. Tapi hakikatnya, rahsia korang dah terbongkar!
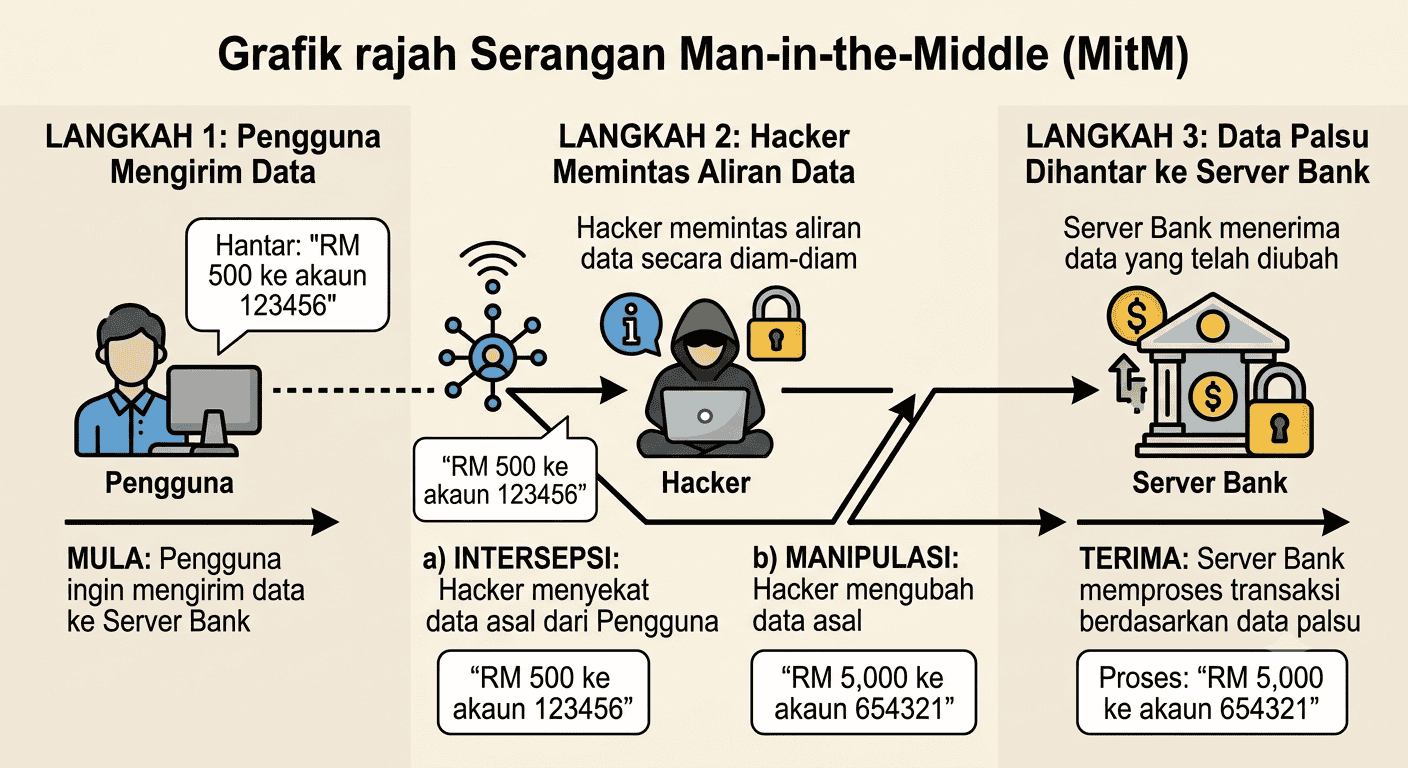
Inilah bahayanya! Melalui software khas yang dipanggil Packet Sniffer (seperti Wireshark), hacker boleh mengintip dan menapis semua data yang tidak disulitkan (unencrypted data). Kalau korang taip nama pengguna (username) dan password Maybank2u atau CIMB Clicks masa guna Wi-Fi ni, maklumat tu akan tertera dengan jelas dalam bentuk teks biasa di skrin komputer hacker. Ngeri, bukan?
3. Panduan Lampu Isyarat Keselamatan Wi-Fi Awam (Do’s & Don’ts)
Ah Pek tahu, ada kalanya kita memang terdesak sangat nak guna internet kat luar rumah, terutamanya kalau isyarat telco (Maxis, CelcomDigi, U Mobile) kat dalam bangunan tu macam siput sedut. Sebenarnya, bukanlah semua Wi-Fi awam langsung tak boleh sentuh. Kita cuma kena tahu sempadan—apa yang “BOLEH” buat dan apa yang “HARAM” buat.
Mari kita tengok panduan “Lampu Isyarat” yang Ah Pek dah susun khas untuk korang jadikan rujukan lepas ni:
Jadual 1: Panduan Aktiviti Lampu Isyarat Mengikut Tahap Keselamatan Wi-Fi Awam
| Tahap Bahaya | Jenis Aktiviti Digital | Risiko Kesan | Cadangan Tindakan Ah Pek |
| 🔴 Lampu Merah (MUTLAK DILARANG) | Membuka aplikasi bank, melakukan transaksi perbankan internet, memasukkan nombor kad kredit/debit untuk shopping online. | Sangat Tinggi: Duit simpanan boleh dikosongkan oleh hacker dalam masa singkat. | JANGAN BUAT SAMA SEKALI! Sila tutup Wi-Fi dan guna data telefon sendiri jika melibatkan wang. |
| 🔴 Lampu Merah (MUTLAK DILARANG) | Log masuk ke e-mel korporat/kerja, akaun media sosial (FB/IG/TikTok), atau menukar kata laluan akaun. | Tinggi: Akaun boleh dirampas (hijacked) dan digunakan untuk menipu orang lain. | Tunggu sehingga balik ke rumah atau guna sambungan internet peribadi yang selamat. |
| 🟡 Lampu Kuning (PERLU WASPADA) | Mengisi borang dalam talian, memasukkan nama penuh, nombor kad pengenalan, atau nombor telefon di laman web yang tiada ikon mangga (HTTP biasa). | Sederhana: Maklumat peribadi boleh dicuri untuk taktik phishing atau panggilan scam. | Pastikan alamat laman web bermula dengan HTTPS (ada ikon mangga kunci) sebelum taip apa-apa. |
| 🟢 Lampu Hijau (SELAMAT/BOLEH BUAT) | Menonton video di YouTube/Netflix, membaca artikel berita, mencari lokasi di Google Maps, atau bermain game online. | Sangat Rendah: Tiada maklumat sulit yang berharga untuk dicuri oleh hacker. | Silakan buat sepuas hati. Aktiviti ini tidak merugikan kewangan korang kalau kena skodeng pun. |
4. Tutorial Praktikal: Matikan Fungsi “Auto-Connect Wi-Fi” Pada Telefon Korang (Step-by-Step)
Satu masalah besar dengan telefon pintar zaman sekarang ialah mereka tersangatlah “rajin”. Secara lalai (default), telefon korang akan sentiasa mencari mana-mana rangkaian Wi-Fi terbuka yang pernah korang sambungkan sebelum ini, atau mana-mana rangkaian yang tidak mempunyai kata laluan, lalu menyambungkannya secara AUTOMATIK tanpa minta izin korang pun!
Bayangkan korang tengah berjalan-jalan kat dalam mall sambil poket seluar simpan telefon. Telefon korang nampak Wi-Fi hacker, dia pun dengan gembiranya terus ‘auto-connect’. Korang tak tahu apa-apa, tapi app kat dalam telefon korang tengah berjalan di latar belakang (background) dan menghantar data kepada hacker.
Sebab itu, langkah keselamatan nombor satu yang WAJIB korang buat sekarang ialah matikan fungsi Auto-Connect ini. Ambil telefon korang sekarang dan ikut langkah demi langkah (step-by-step) yang Ah Pek tunjuk ni:
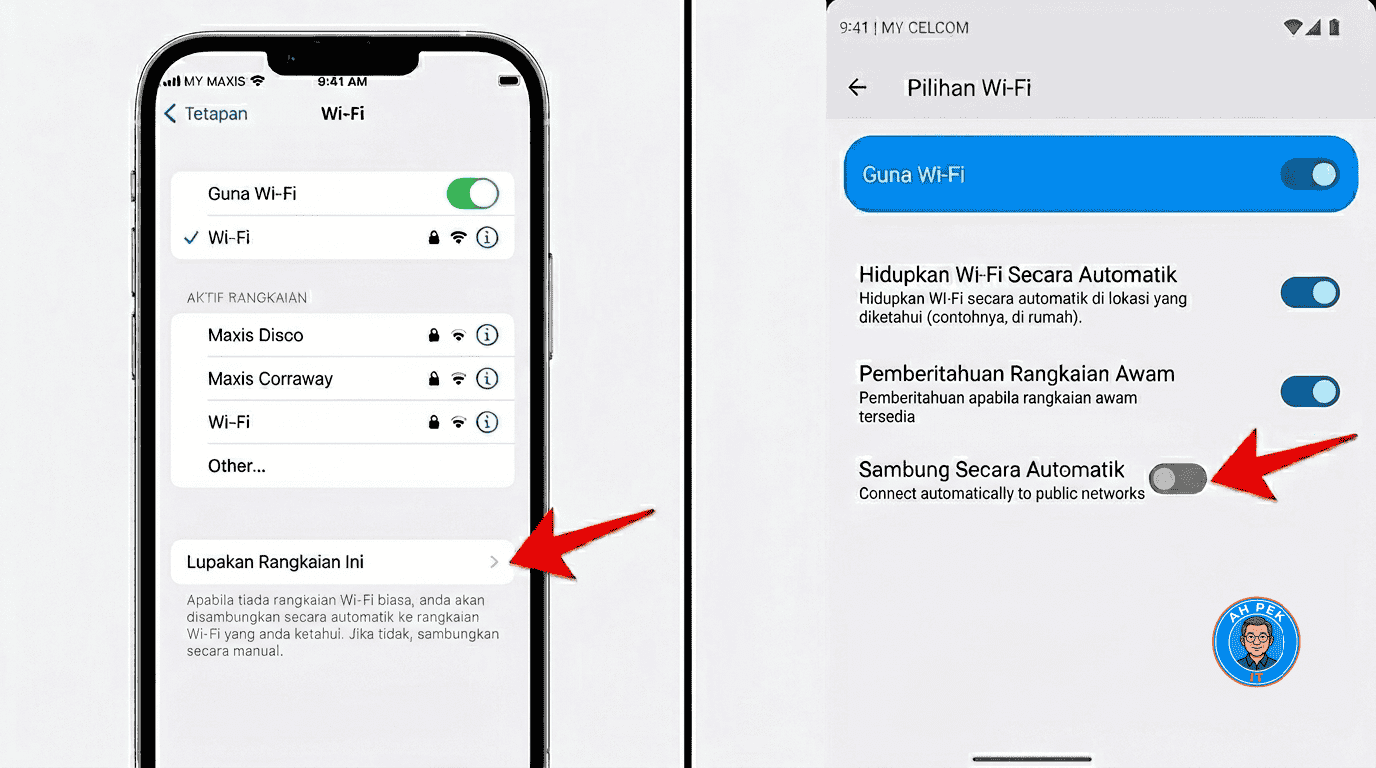
Bagi Pengguna Apple (iPhone / iPad):
- Langkah 1: Buka aplikasi Settings (Tetapan) pada iPhone korang.
- Langkah 2: Klik pada menu Wi-Fi.
- Langkah 3: Di bahagian bawah senarai rangkaian, cari menu bernama Ask to Join Networks (Minta untuk Sertai Rangkaian).
- Langkah 4: Tukar tetapan tersebut daripada Notify kepada Ask (Minta) atau Off (Tutup).
- Langkah 5: Seterusnya, klik pada menu Auto-Join Hotspots dan tukar kepada Ask to Join atau Never.
Bagi Pengguna Android (Samsung, Oppo, Vivo, Xiaomi, etc):
(Nota: Kedudukan menu mungkin sedikit berbeza mengikut jenama telefon, tapi konsepnya tetap sama)
- Langkah 1: Buka menu Settings (Tetapan) telefon Android korang.
- Langkah 2: Klik pada pilihan Connections (Sambungan) atau Network & Internet, kemudian pilih Wi-Fi.
- Langkah 3: Klik pada ikon Tiga Titik di bucu kanan atas atau menu Wi-Fi Preferences / Advanced Settings (Tetapan Lanjutan).
- Langkah 4: Cari pilihan bernama Connect to public networks automatically (Sambung ke rangkaian awam secara automatik) atau Turn on Wi-Fi automatically.
- Langkah 5: Sila Tutup (Toggle Off) suis tersebut supaya ia bertukar warna menjadi kelabu.
Selesai! Sekarang telefon korang dah jadi lebih ‘berdisiplin’. Ia takkan sesuka hati lagi menyambung ke mana-mana Wi-Fi awam melainkan korang sendiri yang tekan dan beri kebenaran secara manual.
5. Alternatif Terbaik #1: Gunakan Kuasa Data Mobil (Mobile Data) Korang Sendiri
Ah Pek nak tanya, kenapa korang sanggup gadaikan keselamatan duit beribu-ribu ringgit dalam akaun bank semata-mata nak jimat kuota internet yang berharga beberapa sen?
Satu fakta yang korang kena tahu: Sambungan internet menerusi Mobile Data (4G atau 5G) daripada syarikat telco adalah 100 kali ganda lebih selamat berbanding mana-mana Wi-Fi awam percuma!
Kenapa Mobile Data selamat? Kerana isyarat internet daripada kad SIM telefon korang dihantar terus ke pencawang telekomunikasi rasmi menggunakan sistem penyulitan (encryption) berasaskan perkakasan (hardware) yang tersangat rumit. Hacker tidak boleh sewenang-wenangnya memancarkan isyarat 4G/5G palsu di dalam mall untuk memintas data korang seperti mana mudahnya mereka memalsukan isyarat Wi-Fi.
Nasihat Emas Ah Pek:
Jika korang berada di luar rumah dan terpaksa melakukan perkara-perkara penting yang melibatkan wang atau privasi (seperti transfer duit e-belia, bayar bil utiliti, semak baki akaun bank, atau log masuk e-mel kerja), tolonglah:
- Matikan terus Wi-Fi pada telefon korang.
- Aktifkan Mobile Data (4G/5G) korang sendiri.
- Lakukan transaksi dengan tenang.
- Bila dah selesai, barulah buka balik Wi-Fi kalau nak sambung tengok YouTube.
Jangan disebabkan sifat kedekut tak bertempat nak jimat data, akhirnya scammer yang tolong ‘jimatkan’ dan perabiskan semua duit dalam akaun bank korang!
6. Alternatif Terbaik #2: Pakai “Jubah Halimunan” (VPN) Jika Terpaksa Guna Wi-Fi
“Tapi Ah Pek… Kalau saya pergi bercuti ke luar negara macam mana? Kos roaming data mahal gila. Saya terpaksa guna Wi-Fi hotel atau Wi-Fi lapangan terbang (airport) untuk semak status penerbangan atau hubungi keluarga. Ada cara tak nak bagi selamat?”
Jangan risau, kawan-kawan. Ah Pek faham situasi kecemasan macam ni. Kalau korang benar-benar terpaksa menyambung ke Wi-Fi awam, korang wajib memakai satu alat perlindungan yang dipanggil VPN (Virtual Private Network) atau Rangkaian Maya Peribadi.
Ah Pek nak bagi analogi mudah tentang fungsi VPN ni. Bayangkan rangkaian Wi-Fi awam itu adalah sebuah tiub kaca lutsinar yang besar. Sesiapa sahaja yang berdiri di luar tiub (termasuk hacker) boleh nampak dengan jelas apa barang (data) yang tengah mengalir di dalam tiub kaca tu.
Tapi, bila korang aktifkan VPN sebelum melayari internet, VPN itu bertindak seolah-olah membina sebuah terowong besi berwarna hitam yang kalis peluru di dalam tiub kaca tersebut. Segala data korang akan dimasukkan ke dalam terowong besi itu dalam keadaan berkunci dan disulitkan (encrypted). Hacker walaupun mata dia terjojol tengok tiub kaca tu, dia cuma akan nampak satu terowong hitam yang misteri. Kalau dia cuba pecahkan terowong tu dan curi data kat dalam, apa yang dia dapat cuma barisan kod rahsia dan tulisan simbol yang merapu yang langsung tak boleh dibaca!
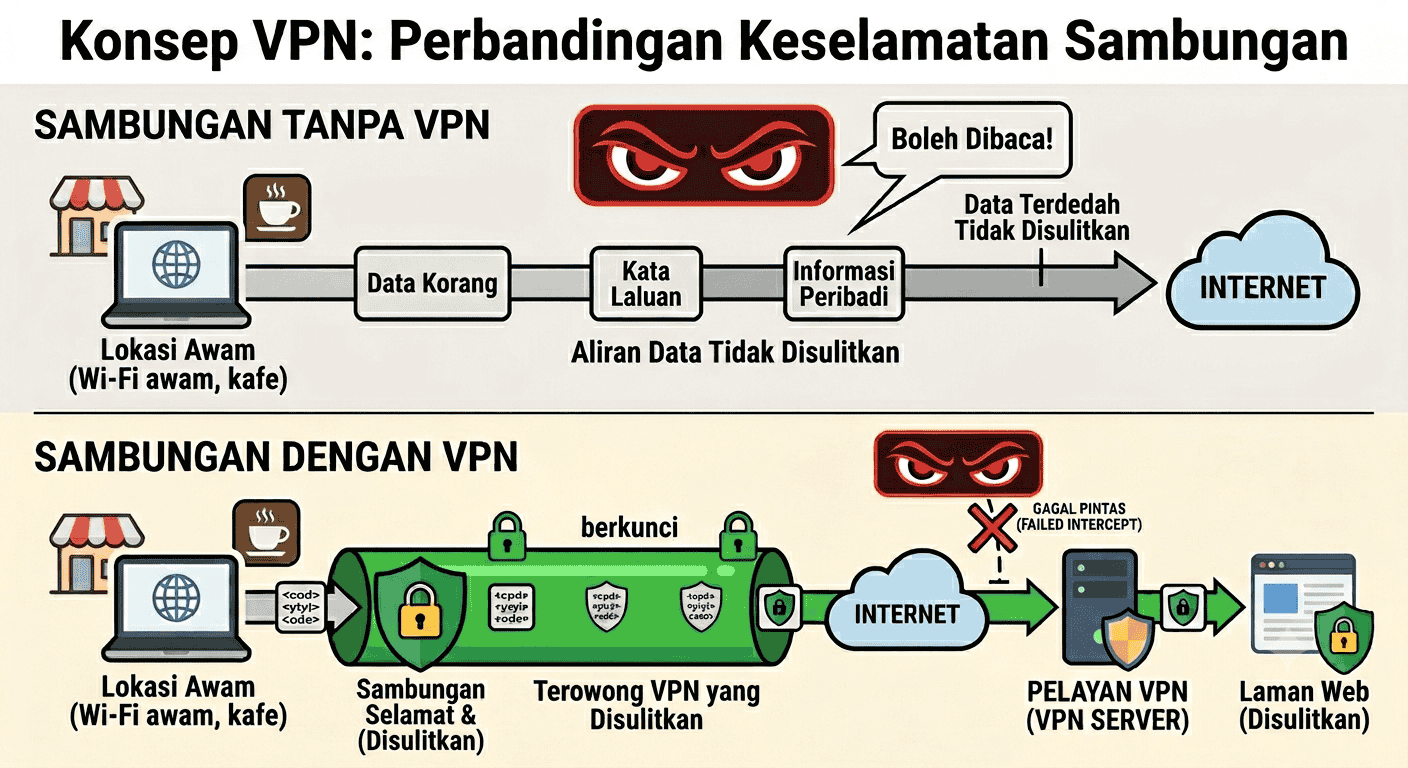
Cara Memilih dan Memakai VPN Dengan Betul:
- Pilih VPN Berprestasi Tinggi: Pergi ke Google Play Store atau Apple App Store, muat turun aplikasi VPN yang mempunyai reputasi global yang baik (contoh yang popular dan selamat seperti NordVPN, Surfshark, ExpressVPN, atau ProtonVPN). Tolong jangan muat turun aplikasi VPN percuma yang meragukan kerana ada kemungkinan VPN percuma itu sendiri yang mencuri data korang untuk dijual!
- Cara Guna Sebelum Guna Wi-Fi: Sebelum korang buka apa-apa browser atau app bank, buka aplikasi VPN tersebut terlebih dahulu, kemudian klik butang Connect (Sambung).
- Sahkan Perlindungan: Pastikan di bahagian atas skrin telefon korang keluar satu simbol petak kecil bertulis “VPN” atau ikon kunci kecil. Selepas simbol tu keluar, barulah korang selamat untuk melayari internet menggunakan Wi-Fi hotel tersebut.
7. Pesanan Ikhlas Ah Pek: Jadikan Langkah Berjaga-Jaga Sebagai Tabiat Positif
Sebelum Ah Pek mengakhiri perkongsian ilmu kita hari ini, ada satu perkara penting tentang sikap yang Ah Pek nak sentuh dari hati ke hati.
Ramai orang kita selalu berfikir begini: “Alah, takkanlah nasib aku malang sangat sampai jumpa hacker kat mall? Saja je syarikat security ni nak takut-takutkan orang.” Ataupun ada yang berkata: “Duit aku dalam bank bukannya banyak pun, ada beberapa ratus ringgit je, hacker tak hamak lah nak curi.”
Kawan-kawan sekalian, tolong ubah mentaliti sebegini ya. Di mata scammer dan hacker, mereka tidak peduli sama ada duit korang ada RM500 atau RM50,000. Sifat mereka adalah tamak dan kejam. Bagi mereka, janji boleh rembat, mereka akan rembat! RM500 bagi hacker mungkin cuma duit belanja mereka semalam, tapi bagi sebahagian daripada kita, RM500 itu adalah duit susu anak, duit sewa rumah, dan duit makan kita untuk sebulan!
Ah Pek nak bagi satu perumpamaan penutup. Tolong anggap rangkaian Wi-Fi awam yang percuma di luar sana itu seperti Tandas Awam.
Bila korang berada dalam keadaan terdesak (sakit perut sangat/nak cari info penting), silakan masuk ke dalam tandas awam tu untuk selesaikan ‘urusan’ korang dengan cepat. Tapi, ada tak sesiapa yang waras otaknya akan bawa keluar dompet, duduk atas lantai tandas awam, lepas tu mula kira timbunan duit kertas RM100 satu-persatu kat dalam tandas tu? Mesti tak ada, kan? Sebab tempat tu kotor, terdedah, dan bahaya!
Begitu juga dengan Wi-Fi awam! Gunakan ia sekadar untuk urusan biasa seperti membaca berita atau tengok video. Tapi jangan sesekali membuka ‘peti besi’ kewangan korang (perbankan internet) di dalam persekitaran yang tidak selamat itu. Sentiasa bersikap positif, berdisiplin, dan jangan sesekali memberi ruang atau peluang kepada penjenayah siber.
Kesimpulan: Jom Check Telefon Korang Sekarang!
Sebagai rumusan untuk memastikan ilmu yang Ah Pek kongsi hari ini tidak masuk telinga kanan keluar telinga kiri, jom kita buat semakan kilat (checklist) pada telefon masing-masing sebelum tidur malam ni:
- Adakah Auto-Connect Dah Tutup? Pastikan fungsi Auto-Join Networks pada iPhone atau Connect to public networks automatically pada Android telah dimatikan sepenuhnya.
- Ubah Habit Perbankan: Berikrar pada diri sendiri—mulai hari ini, aku tidak akan sesekali membuka aplikasi bank (MAE, CIMB Clicks, HLB Connect, dll) jika telefon pintar aku sedang tersambung ke Wi-Fi awam/percuma.
- Gunakan Mobile Data: Utamakan penggunaan kuota data internet sendiri yang jauh lebih selamat untuk urusan rasmi dan penting.
- Sediakan Alat VPN: Jika korang kerap travel atau bekerja di luar rumah (outstation), pastikan ada sekurang-kurangnya satu aplikasi VPN yang sah dan selamat di dalam telefon sebagai benteng kecemasan.
Ingat, mencegah itu sentiasa jauh lebih baik, jauh lebih murah, dan jauh lebih tenang daripada mengubati. Jangan sampai dah terkena, barulah kita sibuk nak menangis hiba di balai polis atau naik turun kaunter bank. Masa tu semuanya dah terlambat.
Tolong kongsikan artikel daripada AhPekIT.com ini kepada anak-anak muda, rakan sekerja, dan yang paling penting, kepada ahli keluarga tersayang yang mungkin kurang pendedahan tentang bahaya Wi-Fi awam ni. Biar kita sama-sama bijak, sama-sama peka, dan sama-sama mempertahankan hak keselamatan siber kita!
Steady jer! Selagi kita ada benteng ilmu yang kukuh, scammer dan hacker gila macam mana pun tetap takkan boleh tembus pintu rumah digital kita. Semoga korang semua sentiasa dilindungi dan dimurahkan rezeki. Kita jumpa lagi dalam artikel akan datang! Huatt ah!