Senario Makan Malam Yang Boleh Memufliskan Korang
Bayangkan situasi ini: Korang baru lepas balik kerja, penat-penat mandi, dan sekarang tengah duduk di meja makan sambil menikmati hidangan malam bersama keluarga. Tiba-tiba, telefon bimbit korang berbunyi “Ting!”. Ada satu mesej (SMS) masuk. Nama pengirim di skrin tertulis besar-besar: “CIMB_Bank” atau “MySejahtera”.
Korang pun buka mesej tu. Tulisannya berbunyi begini:
“AMARAN! Kami mengesan transaksi tidak sah sebanyak RM4,500 daripada akaun anda. Untuk keselamatan, akaun anda telah DIBEKUKAN sementara. Sila klik pautan di bawah SEGERA untuk membatalkan transaksi dan mengesahkan identiti anda, atau akaun anda akan ditutup secara kekal dalam masa 24 jam!”
Bila baca perkataan “dibekukan”, “ditutup kekal”, dan “RM4,500”, jantung korang mesti berdegup kencang, kan? Panik mula menguasai diri. Tangan korang terus menggigil, letak sudu garpu, dan tanpa berfikir panjang, korang terus klik pada tulisan biru (pautan/link) di dalam SMS tersebut. Korang dibawa ke satu laman web yang nampak sebiji macam laman web rasmi bank. Korang pun masukkan Username, Password, dan paling malang, korang masukkan sekali kod OTP (TAC) yang baru masuk ke telefon.
Tahniah! Pada saat dan detik itu, korang dengan rela hatinya telah menyerahkan kunci peti besi dan segala darah peluh simpanan korang kepada scammer yang sedang ketawa berdekah-dekah di sebalik skrin komputernya.
Inilah realiti menakutkan yang sedang melanda rakyat Malaysia setiap hari. Taktik ini dipanggil Pancingan Data (Phishing Link). Ah Pek selalu ingatkan anak-anak muda dan kawan-kawan sebaya Ah Pek: “Link itu ibarat mata kail scammer. Kalau gatal tangan klik, memang terus tersangkutlah jawabnya!”
Scammer zaman sekarang ni dah tak perlu jadi penggodam (hacker) pakar yang pandai tulis kod berderet-deret. Mereka cuma perlu jadi pakar psikologi untuk menipu minda korang. Hari ini, Ah Pek nak turunkan ilmu 4 ‘Cermin Ajaib’ untuk korang scan dan kenal pasti pautan berhantu ni. Lepas habis baca artikel ni, Ah Pek jamin, korang akan gelak je bila dapat SMS scammer!
1. Skrip Phishing: Kenapa Scammer Boleh Buat Korang “Cair” dan Patuh?
Pernah tak korang terfikir, kenapa orang yang bijak pandai, berpelajaran tinggi, malah golongan profesional pun boleh tertipu dan tertekan link scammer? Jawapannya terletak pada taktik manipulasi psikologi manusia yang sangat licik. Scammer hanya menggunakan dua senjata utama: Ketakutan (Fear) dan Ketamakan (Greed).
Apabila mereka nak mainkan emosi ‘Ketakutan’, mereka akan hantar SMS menyamar sebagai pihak berkuasa. Contohnya, mereka menyamar sebagai LHDN menuntut tunggakan cukai, menyamar sebagai Mahkamah mengatakan ada waran tangkap untuk korang, atau menyamar sebagai Pos Laju kononnya ada bungkusan haram atas nama korang yang ditahan Kastam. Apabila manusia dalam keadaan takut, fungsi logik akal di dalam otak akan terhenti sementara, dan jari akan automatik nak tekan link untuk ‘selesaikan masalah’.
Sebaliknya, bila mereka guna taktik ‘Ketamakan’, mereka akan hantar SMS mengatakan korang terpilih untuk menerima Bantuan Tunai Rahmah (STR) tambahan, atau memenangi cabutan bertuah Shopee bernilai RM10,000. Siapa tak suka duit percuma, kan? Waktu itulah rasa tamak mengaburi mata, dan korang pun tekan link untuk ‘claim’ hadiah.
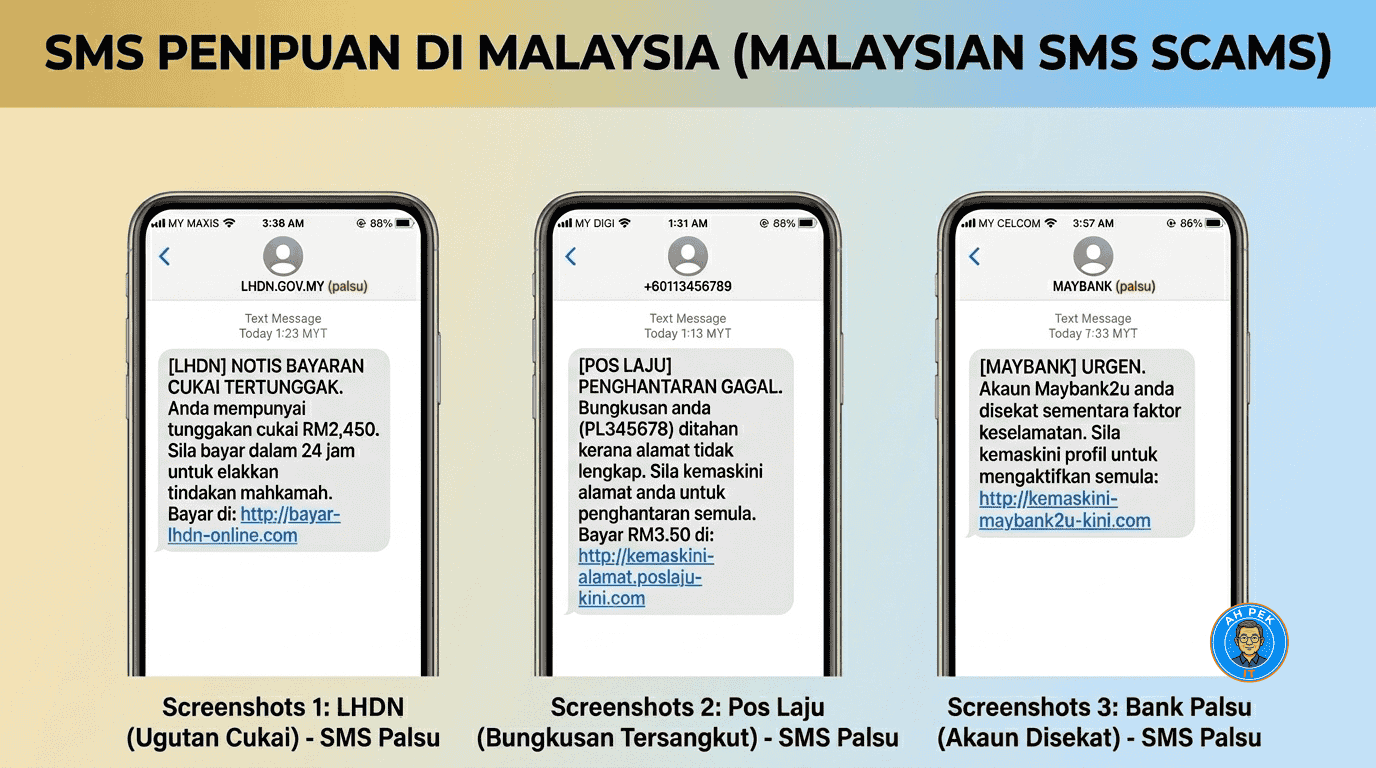
2. Kuasa ‘Mata Helang’: Mari Main Cari Perbezaan URL (Wajib Kuasai!)
Ini adalah kemahiran teknikal paling penting yang Ah Pek nak korang semua belajar hari ni. Korang kena bertukar jadi detektif dan siasat alamat laman web atau dipanggil URL (Uniform Resource Locator).
Scammer tak boleh cipta pautan menggunakan alamat web rasmi milik bank. Sistem keselamatan dunia menghalang mereka. Jadi, apa yang mereka buat? Mereka akan beli “Domain Klon” (alamat laman web palsu) yang ejaannya sengaja dikelirukan supaya nampak seakan-akan sama dengan yang asli. Harga domain palsu ni kadang-kadang tak sampai RM20 pun setahun!
Mari kita asah mata helang korang. Sila perhatikan jadual di bawah dengan teliti:
Jadual 1: Panduan Membezakan URL Rasmi vs URL Phishing (Klon)
| Institusi / Agensi | ✅ URL Rasmi Yang Sebenar | ❌ URL Phishing Scammer (Contoh) | Ciri-Ciri Klon (Di Mana Silapnya?) |
| Maybank | www.maybank2u.com.my | www.maybank-verify-acc.com | Ada tanda sempang (-), ada perkataan ekstra ‘verify’, dan tiada ‘.my’. |
| CIMB Bank | www.cimbclicks.com.my | www.cimb-click.net | Tertinggal huruf ‘s’ pada clicks, guna tanda sempang, berakhir dengan ‘.net’. |
| LHDN (Cukai) | mytax.hasil.gov.my | www.hasil-refund-my.com | PENTING: Laman web kerajaan wajib berakhir dengan .gov.my! Scammer guna .com. |
| Pos Laju | www.pos.com.my | www.pos-laju-tracking-update.vip | URL terlampau panjang, macam ayat penuh. Berakhir dengan domain pelik seperti .vip atau .xyz. |
Tips Ah Pek: Biasakan diri korang. Kalau terima link, jangan terus klik. Baca huruf demi huruf. Kalau ejaan pelik sikit, atau tiba-tiba nama bank bersambung dengan perkataan macam secure, update, verify, refund—itu sah 100% kerja scammer!
3. Kawal Emosi Korang: Pecahkan Taktik “Jam Randik” Scammer
Kalau korang perasan, setiap mesej scam mesti ada syarat masa. “Sahkan dalam tempoh 24 jam!”, “Bertindak segera sebelum jam 12 malam!”, “Klik sekarang atau akaun ditutup!”.
Kenapa mereka buat macam tu? Ini adalah taktik psikologi yang dipanggil Urgency (Kedesakan). Scammer tahu, kalau korang ada masa untuk bertenang 5 minit, korang akan mula fikir panjang, korang akan tunjuk mesej tu dekat anak-anak, atau korang akan Google nombor telefon tu. Bila korang berfikir, penipuan mereka akan terbongkar. Jadi, mereka letak ‘jam randik’ supaya korang bertindak secara semberono.
Peraturan Emas Ah Pek:
Apabila korang terima SMS yang meminta korang bertindak SEGERA dan mengugut tentang duit atau keselamatan, Ah Pek nak korang buat satu benda ni—Tarik nafas panjang-panjang selama 3 saat.
Beritahu pada diri sendiri: Kerajaan, polis, mahkamah, dan institusi perbankan yang sah TIDAK AKAN menghantar SMS ugutan yang memberi masa 24 jam untuk menutup akaun. Kalau bank nak sekat akaun korang, mereka sekat terus, takde nak bagi amaran 24 jam suruh klik link. Tolong ingat fakta ini sampai bila-bila.
4. Tutorial Praktikal 1: Jangan “Pandang Nama”, Siasat Nombor Sebenar!
Ah Pek dengar ada yang tanya, “Tapi Ah Pek, SMS yang masuk tu memang datang dari thread mesej yang sama dengan SMS nombor TAC bank saya yang sebelum-sebelum ni. Dekat atas tu terang-terang tulis ‘CIMB’ atau ‘GOV’. Takkan tu pun scammer?”
Sini Ah Pek bongkarkan satu rahsia gelap teknologi. Scammer menggunakan satu perisian haram yang dipanggil SMS Spoofing. Perisian ini membolehkan mereka mengubah nama pengirim (Sender ID) menjadi apa sahaja yang mereka suka! Mereka taip nama bank, maka yang keluar di telefon korang adalah nama bank tersebut, menyebabkan telefon pintar korang ingat mesej tu legit dan menggabungkannya dengan mesej-mesej bank yang lama. Licik, kan?
Jangan tertipu dengan topeng! Korang kena selak topeng tersebut untuk tengok nombor telefon sebenar di sebaliknya. Ikut langkah ini:
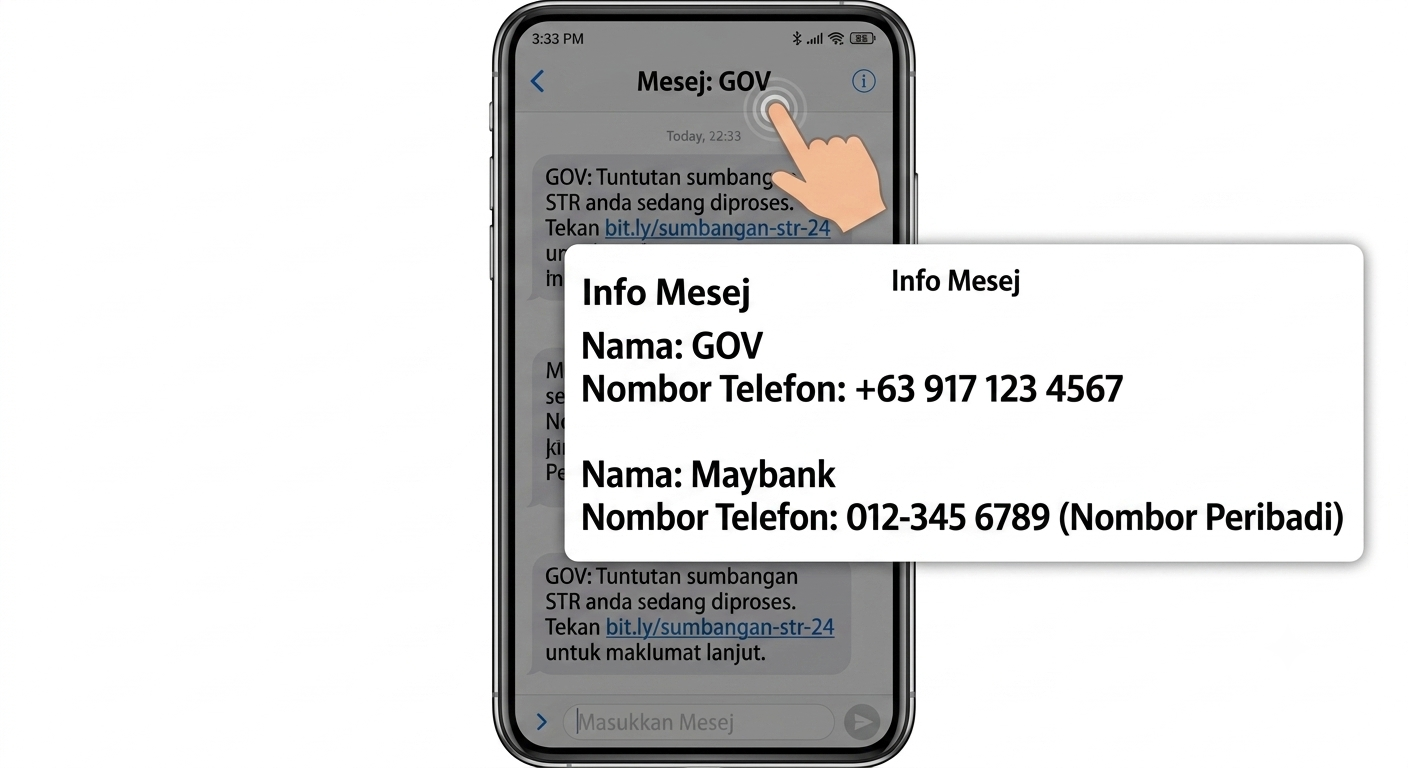
Langkah Membongkar Nombor Sebenar:
- Langkah 1: Buka SMS yang mencurigakan itu (jangan klik apa-apa link di dalamnya).
- Langkah 2: Klik pada profil atau nama pengirim di bahagian paling atas skrin (Contoh klik pada nama “MySejahtera”).
- Langkah 3: Pilih menu Info atau ikon berbentuk huruf ‘i’ (untuk iPhone) atau Details (untuk Android).
- Langkah 4: Skrin akan memaparkan nombor sebenar yang digunakan untuk menghantar SMS tersebut.
- Langkah 5 (Keputusan): Jika nombor yang tertera adalah nombor telefon bimbit biasa (01X-XXXXXXX) atau nombor dari luar negara (+63 Filipina, +44 UK, +852 Hong Kong), SAH ITU ADALAH SCAM! Agensi kerajaan dan bank biasanya menggunakan Short Code (nombor pendek 5 digit seperti 6xxxx atau 15xxx) untuk penghantaran SMS rasmi.
5. Tutorial Praktikal 2: Jurus Terakhir – Sentiasa Masuk Ikut “Pintu Depan”
Kalau korang rasa susah sangat nak hafal beza URL, atau pening nak periksa nombor telefon, Ah Pek ajar satu jurus paling kebal. Kalau korang amal jurus ni, sekumpulan hacker bersatu padu pun takkan boleh curi duit korang.
Jurusnya berbunyi: Sentiasa log masuk melalui Pintu Depan, JANGAN sesekali guna Pintu Belakang!
Apa maksud Ah Pek?
- Pintu Belakang: Pautan (Link) warna biru yang dihantar melalui SMS, WhatsApp, atau E-mel. Ini laluan berisiko tinggi.
- Pintu Depan: Aplikasi rasmi bank yang korang muat turun sendiri dari App Store/Play Store, atau laman web yang korang taip sendiri ejaannya di pelayar (browser) seperti Google Chrome.
Cara Praktikal Menangani Mesej Panik:
- Korang terima SMS mengatakan akaun bank korang kena sekat atau ada transaksi haram.
- Korang abaikan link dalam SMS tu. Biarkan mesej tu terbuka.
- Korang keluar ke Home Screen telefon, cari aplikasi rasmi bank korang (contoh: MAE, CIMB OCTO).
- Log masuk ke dalam aplikasi macam biasa.
- Semak baki akaun dan kotak mesej (inbox) di dalam aplikasi tersebut.
- Fakta: Jika benar akaun korang bermasalah, aplikasi rasmi bank PASTI akan memaparkan amaran yang sama. Kalau dalam aplikasi rasmi semuanya nampak aman damai dan baki duit cukup ngam, maknanya SMS tadi adalah 100% cubaan memancing (phishing). Geli hati je tengok taktik murahan diorang!
6. Alamak, Tertekan Link! Apa Saya Kena Buat Sekarang? (Pelan Kecemasan)
Ada masanya, sekuat mana pun kita berjaga-jaga, jari kita mungkin ‘tergelincir’ dan tertekan pautan tersebut tanpa niat. Adakah semuanya dah kiamat? Bertenang, masih ada jalan penyelamat kalau korang bertindak pantas.
Jika Korang HANYA Tertekan Link (Belum Isi Apa-Apa):
- Jangan panik. Segera tekan butang pangkal (Home) dan tutup pelayar (browser) tersebut (swipe buang dari skrin).
- Jangan berlegar-legar di dalam laman web palsu tu atau klik butang lain.
- Sebagai langkah tambahan, pergi ke tetapan browser korang (Chrome/Safari) dan bersihkan Cache & History.
Jika Korang Sudah TERISI Username, Password & Kod OTP:
Ini zon bahaya tahap kritikal. Korang hanya ada beberapa minit sebelum duit lesap!
- Tindakan 1: Hubungi NSRC (Pusat Respons Penipuan Siber Kebangsaan) di talian 997 dengan SEGERA (talian beroperasi 8 pagi hingga 8 malam setiap hari). Laporkan apa yang berlaku.
- Tindakan 2: Hubungi talian Hotline kecemasan bank korang (nombor ada di belakang kad bank) 24 jam sehari. Minta pegawai bank BEKUKAN / BLOCK akaun dan kad korang serta-merta! Jangan malu, berterus-terang yang korang dah terisi maklumat di link phishing.
- Tindakan 3: Pergi ke balai polis berdekatan dan buat laporan polis sebagai bukti untuk tindakan bank selanjutnya.
7. Pesanan Ah Pek: Sikap “Paranoid” Adalah Perisai Terbaik Korang
Ah Pek faham, kadang-kadang benda-benda keselamatan siber ni rasa macam leceh. Nak kena tengok nombor la, nak kena eja URL balik la, nak kena buka app asing la. Mungkin ada kawan-kawan yang akan cakap korang ni “paranoid” (terlalu syak wasangka) sangat.
Dengar sini baik-baik pesanan Ah Pek. Di zaman digital ni, sikap paranoid dan curiga itu adalah superpower (kuasa adiwira) korang! Biar kita digelar lambat, biar kita digelar leceh oleh kawan-kawan, asalkan setiap sen duit hasil titik peluh bekerja siang malam selamat berada dalam poket kita. Biar kita penat sikit menyiasat setiap SMS selama 2 minit, daripada kita penat meratap menangis di kaunter bank melihat baki RM0.00 akibat kesilapan 2 saat.
Scammer tidak mempunyai kuasa magis untuk memecah masuk terus ke dalam akaun kita. Mereka sangat bergantung kepada kesilapan, kelalaian, dan “kegatalan” jari kita sendiri untuk membuka pintu bilik kebal itu dari dalam. Jika kita tak buka pintu, scammer hanya boleh melolong di luar rumah.
Kesimpulan: Kunci Pintu Rumah Digital Anda Sekarang!
Kita dah sampai ke penghujung sesi kali ini. Macam biasa, sebelum korang letak telefon, mari kita rumuskan 4 ‘Rukun Pertahanan Phishing’ yang korang kena lekat dalam kepala otak:
- Kenal Pasti Emosi: Scammer menipu dengan menakutkan korang atau menjanjikan habuan lumayan. Tarik nafas 3 saat bila terima SMS berbentuk ancaman segera.
- Scan URL Macam Detektif: Laman web kerajaan mesti
.gov.my. Baca ejaan URL satu-persatu, cari kejanggalan seperti tanda sempang (-) dan nama bersambung yang pelik. - Selidik Nombor Di Sebalik Topeng: Jangan percaya nama yang tertera (SMS Spoofing). Semak nombor sebenar penghantar; nombor peribadi atau antarabangsa adalah bendera merah (amaran bahaya).
- Masuk Ikut Pintu Depan: Haramkan diri korang daripada menekan pautan biru. Sentiasa buka aplikasi rasmi yang sedia ada di telefon bimbit untuk membuat sebarang pengesahan akaun.
Ingat kawan-kawan, “Link adalah mata kail scammer. Tangan yang gatal menekan, adalah ikan yang bakal digoreng.”
Ah Pek minta satu bantuan dari korang. Tolong, tolong sangat… Tekan butang Share dan kongsikan artikel AhPekIT.com ini ke dalam group keluarga, hantar kepada mak ayah di kampung, dan sebarkan di Facebook atau WhatsApp. Golongan veteran dan orang tualah yang paling mudah gugup dan menjadi mangsa klik link haram ini. Mari kita didik mereka, peluk mereka dengan ilmu, supaya tiada lagi rakyat Malaysia yang hilang senyuman gara-gara manusia durjana (scammer) ini.
Kawal jari korang, jaga duit korang. Steady jer! Kita jumpa lagi di sesi perkongsian Ah Pek yang akan datang. Huatt ah!