Senario Ngeri Di Pagi Hari: Adakah Anda Mangsa Seterusnya?
Bayangkan situasi ini: Esok pagi korang bangun tidur, perkara pertama korang buat mestilah capai telefon bimbit, gosok mata, dan buka WhatsApp nak tengok mesej kumpulan keluarga atau berita terkini di Malaysia. Tiba-tiba, skrin telefon korang keluar satu amaran ngeri: “Akaun WhatsApp anda telah log keluar daripada peranti ini.” Korang cuba log masuk balik, tapi kod pengesahan tak sampai-sampai.
Selang beberapa minit kemudian, telefon korang berdering. Mak korang call guna talian biasa, suara tengah menangis teresak-esak: “Syam, kenapa kamu hantar mesej dekat Mak minta pinjam RM5,000 tadi? Katanya ada kecemasan kat balai polis? Mak dah pindahkan semua duit simpanan Mak ke akaun bank yang kamu bagi tu…” Masa itulah lutut korang rasa longgar, jantung rasa nak tercabut. Korang baru sedar—akaun korang dah kena godam (hack)! Mesej itu bukan korang yang hantar, tapi kerja scammer jahanam yang dah menyamar jadi korang.
Korang tahu tak, proses hacker nak pecah masuk dan curi kata laluan (password) korang tu, kadang-kadang tak sampai 3 saat pun! Kenapa? Sebab ramai sangat orang kita yang masih guna password yang tersangatlah mudah dipretelkan, contohnya tarikh lahir sendiri, nama anak, nama kucing, ataupun kegemaran sejagat: 123456.
Ah Pek selalu pesan satu ayat emas ni: “Kata laluan tak dijaga, akaun jadi macam tandas awam.” Sesiapa sahaja boleh masuk, lepas tu tinggalkan kotoran, dan korang yang tanggung ruginya. Korang jangan ingat hacker dan scammer ni duduk jauh dekat benua Afrika sana ya. Mereka ada di sekeliling kita, robot-robot (bot) mereka hari-hari tengah pusing tombol pintu digital rumah korang.
Hari ini, Ah Pek tak nak sembang teori teknologi yang tinggi-tinggi sampai korang pening kepala. Ah Pek nak guna bahasa paling mudah, paling santai, dan paling praktikal untuk ajar korang langkah demi langkah (step-by-step) macam mana nak bina dua benteng pertahanan yang paling padu. Kita akan belajar cara buat password yang ‘kalis peluru’ dan macam mana nak aktifkan Sistem Dua Faktor (2FA) untuk kunci mati terus pintu rumah digital korang daripada scammer. Jom, kita bagi scammer menangis bucu katil malam ni!
1. Bagaimana Hacker Pecah Password Korang Dalam Masa 3 Saat? (Bahaya Kata Laluan Lemah)
Ramai orang ingat hacker ni kerjanya duduk depan komputer riba hitam dalam bilik gelap, pastu teka password korang satu-persatu sambil makan snek. Sila bangun daripada mimpi ya, kawan-kawan! Zaman sekarang ni, hacker guna AI dan perisian yang dipanggil Brute Force Attack Tools. Perisian ini boleh teka berbilion kombinasi password dalam masa satu saat sahaja!
Kalau password korang jenis yang ringkas dan rapuh, korang sebenarnya tengah hamparkan karpet merah untuk scammer. Antara kesilapan paling besar rakyat Malaysia ialah menggunakan maklumat peribadi yang senang dicari di media sosial sebagai password. Contohnya:
- Tarikh lahir:
19901225 - Gabungan nama dan tahun:
Ali1985 - Nama tempat atau kegemaran:
Maybank123atauKualaLumpur!
Mari kita tengok data sebenar daripada pakar keselamatan siber tentang berapa lama masa yang diperlukan oleh komputer hacker untuk pecahkan password korang berdasarkan tahap kerumitannya:
Jadual 1: Perbandingan Tahap Kekuatan Kata Laluan vs Masa Pecah Hacker
| Jenis Kata Laluan | Contoh Password | Masa Untuk Hacker/AI Pecah | Indeks Keselamatan |
| 6 Digit (Angka Sahaja) | 980715 | Serta-merta (Kurang 1 saat) | ❌ Tersangat Bahaya |
| 9 Huruf (Kecil Sahaja) | ahpekitit | Kurang daripada 5 minit | ⚠️ Bahaya |
| 10 Karakter (Huruf Besar + Kecil + Angka) | AhPekIT997 | Lebih kurang 3 minggu | 💛 Sederhana |
| 12 Karakter (Campuran Lengkap + Simbol) | A@Pek#IT!997 | Anggaran 3,000 Tahun | ✅ Tersangat Selamat |
Tengok perbezaan tu! Daripada kurang 1 saat, kalau korang tambah panjang dan letak simbol, masa yang diperlukan berubah jadi 3,000 tahun! Hacker pun dah pencen dan jadi tanah, password korang masih belum kantoi. Kuncinya di sini ialah: Panjang dan Rawak (Length and Randomness).
2. Kesan Domino: “Satu Password Untuk Semua Akaun”
Satu lagi tabiat buruk kita ialah malas nak ingat banyak password. Jadi, kita pun gunalah password yang sama untuk akaun Facebook, Instagram, TikTok, e-mel, sampailah ke akaun perbankan internet (CIMB Clicks atau Maybank2u). Ini namanya mencari nahas!
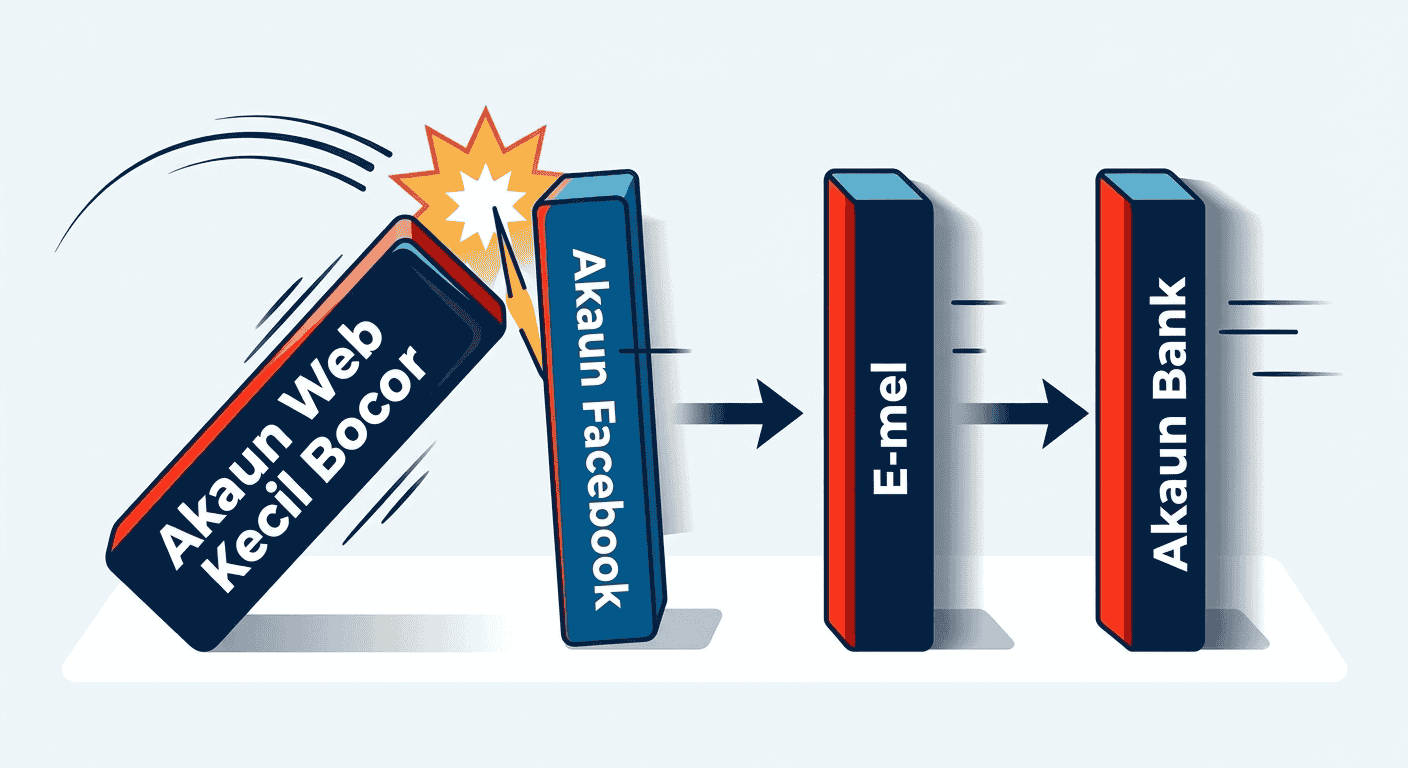
Di dunia siber, ada satu konsep bernama Data Breach (Kebocoran Data). Katakanlah korang pernah daftar akaun di satu laman web kedai baju online kecil-kecilan sepuluh tahun lepas guna password SayangKamu123. Laman web kedai baju tu sistem security dia lemah, jadi hacker berjaya curi database mereka. Hacker akan ambil e-mel dan password korang dari situ, lepas tu mereka akan guna software automatik untuk ‘test’ kombinasi e-mel dan password yang sama dekat Facebook, Gmail, dan semua bank di Malaysia.
Sistem ini dinamakan Credential Stuffing. Kalau korang guna password yang sama, maka berlakulah Kesan Domino. Satu akaun bocor, habis runtuh semua akaun bank dan media sosial korang yang lain dalam masa satu malam sahaja.
3. Apa Itu 2FA (Two-Factor Authentication)? Benteng Terakhir Akaun Korang
Mesti korang selalu dengar perkataan 2FA, Dua Langkah Pengesahan, atau Two-Factor Authentication ni, kan? Apa benda sebenarnya tu?
Ah Pek nak bagi analogi paling mudah. Bayangkan password itu adalah kunci pintu utama rumah korang. Kalau ada pencuri datang dan dia berjaya curi atau tiru kunci rumah tu, dia boleh buka pintu dengan senang, betul tak?
Tapi, bayangkan di sebalik pintu utama tu, korang ada pasang satu lagi selak pintu besi tersembunyi (selak dalam) yang memerlukan imbasan cap jari korang atau kod rahsia yang bertukar setiap 30 saat. Pencuri tadi walaupun pegang kunci fizikal pintu utama, dia tetap tersangkut dekat luar siber sebab dia tak ada kod selak dalam tu.
Itulah fungsi 2FA! Ia memerlukan dua bukti identiti sebelum membenarkan sesiapa sahaja masuk ke dalam akaun korang:
- Faktor Pertama (Apa yang korang tahu): Password atau PIN korang.
- Faktor Kedua (Apa yang korang ada/siapa korang): Telefon bimbit korang (untuk terima SMS/App notification) atau biometrik (cap jari/muka).
Dengan mengaktifkan 2FA, walaupun scammer di luar sana tahu password Gmail atau Facebook korang, mereka tetap takkan boleh masuk sebab sistem akan minta kod pengesahan kedua yang hanya ada di dalam genggaman telefon bimbit korang.
4. Panduan Praktikal: Cara Kunci Mati WhatsApp Korang Guna 2FA (Step-by-Step)
Memandangkan kes kecurian akaun WhatsApp sekarang ni dah macam pisang goreng panas dekat Malaysia, ini adalah perkara pertama yang wajib korang lakukan SEKARANG JUGA. Tolong ambil telefon korang, buka aplikasi WhatsApp, dan ikut langkah mudah Ah Pek ni satu-persatu:
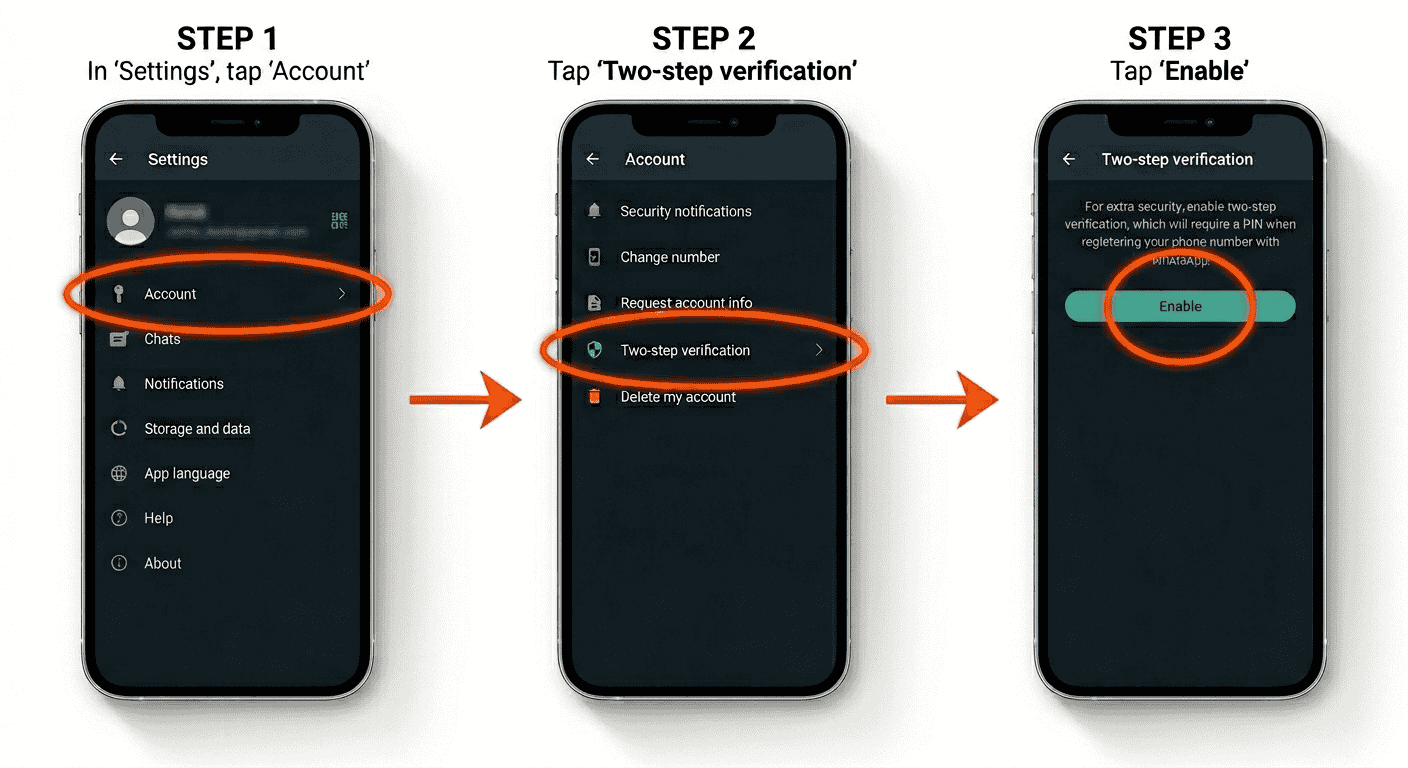
Langkah Demi Langkah Mengaktifkan 2FA WhatsApp:
- Langkah 1: Buka aplikasi WhatsApp korang. Klik ikon Tiga Titik di bucu kanan atas (untuk Android) atau menu Settings di bucu kanan bawah (untuk iPhone).
- Langkah 2: Pilih menu Account (Akaun), kemudian cari dan klik pada pilihan Two-step verification (Pengesahan dua langkah).
- Langkah 3: Klik butang Turn On atau Enable (Aktifkan) yang berada di bahagian bawah skrin.
- Langkah 4: Sistem akan meminta korang masukkan 6-digit PIN. Sila reka 6 angka yang korang boleh ingat, tapi tolong JANGAN guna
123456,000000, atau tarikh lahir! Guna nombor rawak yang bermakna buat korang sahaja. Masukkan dua kali untuk pengesahan. - Langkah 5: Seterusnya, masukkan alamat e-mel korang yang aktif. Ini tersangat penting ya! Kalau satu hari nanti korang terlupa PIN 6-digit tadi, WhatsApp akan hantar pautan pemulihan ke e-mel ini. Selesai, klik Save atau Done.
Sekarang, akaun WhatsApp korang dah selamat! Jika ada scammer cuba nak daftarkan nombor telefon korang dekat telefon mereka, sistem WhatsApp akan block mereka serta-merta sehinggalah mereka boleh masukkan 6-digit PIN rahsia yang korang dah set tadi. Memang gigit jari la scammer tu!
5. Jaga Duit Korang: Cara Aktifkan Pengesahan Selamat (Secure Verification) Dekat App Bank
Zaman sekarang, korang perasan tak bank-bank di Malaysia dah tak hantar sangat SMS TAC (Transaction Authorization Code) kalau kita nak buat pindahan duit yang banyak? Kenapa bank tukar sistem?
Sebab scammer sekarang dah pandai. Mereka boleh hantar malware (virus) masuk dalam telefon korang menerusi fail APK haram, lepas tu virus tu akan curi dan ‘baca’ SMS TAC yang masuk ke telefon korang tanpa korang sedar! Tahu-tahu je duit dalam akaun dah kering.
Sebab itulah, Bank Negara Malaysia (BNM) dah arahkan semua bank bertukar kepada sistem Secure Verification (Pengesahan Selamat berasaskan peranti), contohnya sistem Secure2u untuk Maybank (MAE) dan Secure untuk CIMB. Sistem ini mengunci transaksi bank hanya pada SATU telefon fizikal yang sah sahaja.
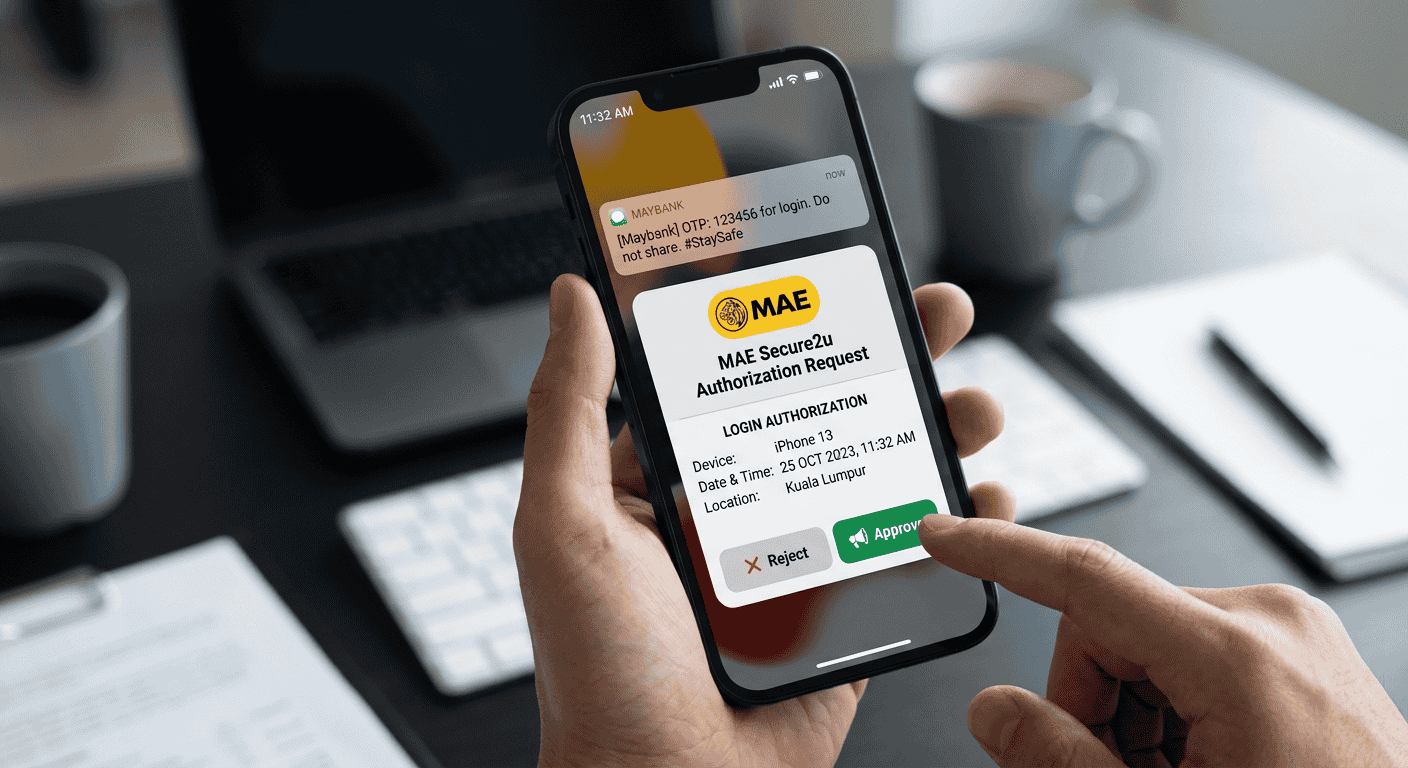
Langkah Demi Langkah Memastikan Bank Korang Selamat:
- Langkah 1: Muat turun aplikasi rasmi bank korang sahaja (seperti aplikasi MAE untuk Maybank, CIMB OCTO, atau HLB Connect) daripada Google Play Store, Apple App Store, atau Huawei AppGallery. Jangan sesekali download dari link WhatsApp!
- Langkah 2: Log masuk ke akaun korang, pergi ke bahagian Settings (Tetapan) atau Security (Keselamatan).
- Langkah 3: Cari menu Secure2u atau Secure Verification / Register Secure Device. Ikut arahan di skrin untuk mendaftarkan telefon pintar yang korang tengah pegang sekarang sebagai Satu-satunya Peranti Sah (Primary Device).
- Langkah 4: Bank biasanya akan mengenakan Cooling-off Period (Tempoh Bertenang) selama 12 hingga 24 jam untuk keselamatan sebelum sistem ini diaktifkan sepenuhnya. Ini bertujuan untuk menghalang scammer daripada mengaktifkan akaun korang di telefon mereka secara meluru.
- Langkah 5: Selepas diaktifkan, jika ada sebarang transaksi pemindahan wang dilakukan di komputer, telefon korang akan menerima notifikasi pop-up secara langsung daripada app bank itu sendiri. Korang hanya perlu tekan Approve (Sahkan) atau Reject (Tolak). Jika korang tak buat sebarang transaksi tapi tiba-tiba keluar pop-up ni, cepat-cepat tekan REJECT dan hubungi hotline NSRC di talian 997 dengan segera!
6. Password Banyak Sangat Sampai Lupa? Guna Pengurus Kata Laluan (Password Manager)
Ah Pek tahu, mesti ada di antara korang yang tengah merungut sekarang: “Aduhai Ah Pek ni… Tadi suruh buat password panjang-panjang, ada simbol, ada huruf besar kecil, pastu setiap akaun kena password beza-beza pula. Otak saya dah tua la Pek, mana sempat nak hafal ratusan password ni!”
Sabar, jangan panik. Ah Pek ada jalan penyelesaian yang paling efisien dan diiktiraf oleh pakar IT seluruh dunia. Kita gunakan teknologi yang dipanggil Password Manager (Pengurus Kata Laluan).
Korang tak perlu beli software mahal-mahal pun. Dalam telefon pintar korang sekarang, sama ada Android atau iPhone, masing-masing dah ada sistem pengurus kata Laluan percuma yang tersangat selamat, iaitu Google Password Manager (untuk Android) dan iCloud Keychain (untuk Apple).
Cara Menggunakan Password Manager Dengan Betul:
- Langkah 1: Bila korang nak daftar akaun baru di mana-mana laman web, biarkan sistem telefon korang (Google atau Apple) mencadangkan satu password yang kuat secara automatik (Sistem akan bagi password rawak seperti
xK9#mP2!qZ). Korang tak perlu pening kepala fikir, klik sahaja Use Suggested Password. - Langkah 2: Selepas korang daftar, telefon korang akan keluar satu kotak pertanyaan: “Do you want to save this password?” (Adakah anda mahu menyimpan kata laluan ini?). Klik Save (Simpan).
- Langkah 3: Password itu akan disimpan di dalam ‘peti besi digital’ telefon korang yang dikunci menggunakan sistem keselamatan tercanggih (enkripsi gred tentera).
- Langkah 4: Lain kali, bila korang nak log masuk ke laman web atau aplikasi tersebut, korang tak perlu taip satu huruf pun. Telefon korang akan automatik isi e-mel dan password tersebut selepas korang sahkan identiti guna Cap Jari (Fingerprint) atau Imbasan Muka (Face ID) korang.
Dengan cara ini, tugas korang tersangatlah mudah. Korang hanya perlu ingat SATU SAHAJA password utama (Master Password) untuk buka telefon atau akaun Google/Apple korang. Yang lain-lain? Serahkan semuanya kepada sistem pembantu digital korang. Otak tenang, akaun pun selamat!
7. Nasihat Ah Pek: Ubah Mesej “Leceh” Kepada Benteng Keselamatan
Sebelum Ah Pek mengundur diri untuk artikel kali ni, ada satu perkara penting tentang mentaliti yang Ah Pek nak sentuh.
Ramai orang kita, terutamanya golongan veteran atau mak-mak ayah-ayah kita, mereka selalu mengeluh bila sistem teknologi keselamatan ni berubah. Mereka kata: “Eh, leceh tul la bank sekarang ni, nak kena tekan-tekan app pula, dulu guna SMS senang je.” Ataupun, “Kenapa la WhatsApp ni asyik minta nombor PIN 6-digit ni, menyusahkan orang betul nak cepat!”
Anak-anak sekalian, tolong sampaikan pesanan Ah Pek ni dekat mak ayah kita dengan penuh kelembutan. Tolong fahamkan mereka bahawa rasa ‘leceh’ yang kita hadapi selama 5 saat itu, sebenarnya adalah peluru yang sedang menembak jatuh impian scammer untuk merompak kita.
Scammer tersangat suka dengan orang yang malas dan nak cepat. Mereka kaya-raya hari ini sebab mereka mengambil kesempatan di atas sifat acuh tak acuh kita terhadap keselamatan siber. Kita kena ubah cara berfikir kita. Mengaktifkan 2FA, membuat password yang kuat, dan menyemak notifikasi perbankan bukan satu bebanan. Ia adalah tanda amanah kita dalam menjaga rezeki, melindungi titik peluh kita, dan memastikan keselamatan ahli keluarga yang kita sayangi.
Jangan tunggu sehinggalah duit simpanan hari tua kita licin dipindahkan ke akaun keldai (mule account) scammer, barulah kita terhegeh-hegeh nak menyesal. Masa tu, air mata darah sekalipun dah tak boleh nak tebus balik kesilapan kita.
Kesimpulan: Lindungi Rumah Digital Anda Hari Ini Juga!
Kita dah sampai ke penghujung kelas siber kita hari ini, kawan-kawan. Mari kita imbas kembali apa ‘senjata’ pertahanan siber yang kita dah pelajari dan wajib korang pastikan dah selesai malam ni juga:
- Hapuskan Password Lemah: Semak balik password akaun penting korang. Kalau masih guna tarikh lahir atau urutan nombor mudah, sila tukar kepada kombinasi melebihi 12 karakter yang ada campuran huruf besar, kecil, nombor, dan simbol.
- Hentikan Kesan Domino: Pastikan akaun bank korang tidak berkongsi password yang sama dengan akaun media sosial atau laman web e-dagang biasa.
- Kunci Mati WhatsApp: Aktifkan Two-step verification di dalam aplikasi WhatsApp sekarang bagi mengelakkan akaun korang disalahgunakan untuk menipu kawan-kawan dan saudara-mara.
- Aktifkan Peranti Sah Perbankan: Pastikan aplikasi bank korang sudah terikat dengan sistem pengesahan selamat (Secure Verification) berasaskan biometrik, dan bukan lagi bergantung kepada SMS TAC yang terdedah kepada ancaman virus APK.
- Manfaatkan Password Manager: Bebaskan memori otak korang dengan membiarkan Google atau Apple Password Manager menyimpan kata laluan rumit secara selamat.
Keselamatan siber ini sebenarnya tidak memerlukan korang jadi seorang pakar komputer yang genius. Ia cuma memerlukan sedikit disiplin dan perubahan tabiat harian kita sahaja. Sediakan payung sebelum hujan, kunci pintu sebelum pencuri datang.
Tolong kongsikan artikel daripada AhPekIT.com ini ke dalam grup WhatsApp keluarga, grup taman perumahan, dan kawan-kawan sepejabat korang. Biar semua orang tahu, biar semua orang peka, dan biar scammer melubang poket sebab tak dapat cari makan lagi dekat Malaysia!
Steady jer! Selagi kita ada ilmu, selagi kita berhati-hati, dunia digital ini akan sentiasa menjadi tempat yang selamat dan menyeronokkan untuk kita semua. Jumpa lagi dalam artikel tips keselamatan siber Ah Pek yang seterusnya. Huatt ah!